专业文章
“云端围栏”:MiroMind团队重组背后的中美AI合规博弈
“云端围栏”:MiroMind团队重组背后的中美AI合规博弈
施俊侃 温雪文 | 2026-01-28
2026年1月18日,盛大集团与Miromind发布的一则联合声明[i]引发AI业界的广泛关注。该声明题为《战略调整与合规标准:盛大集团与MiroMind的声明》,核心内容为“作为全球多资产投资公司盛大集团的子公司,MiroMind在全球治理框架下运营,优先考虑透明度并严格遵守不断演变的本地化监管标准。为进一步履行这些承诺,盛大集团优化了其投资组合公司的业务布局和职能部门”以及“作为此次调整的一部分,代季峰教授将立即结束其技术顾问任期”。
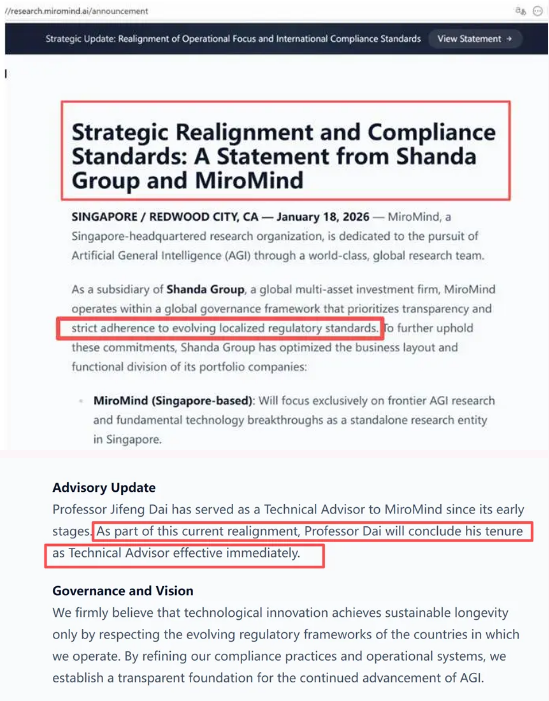
图片来源:Miromind 公司官网
https://research.miromind.ai/announcement
作为在学界与工业界声名卓著的 AI 大牛代季峰,其带领的 MiroMind 团队所经历的此次深刻的结构化重组不仅仅是一个天才团队的去留问题,更是一次在“地缘政治合规”压力下的深水试探。
一、理想与围城的碰撞:MiroMind 发生了什么?
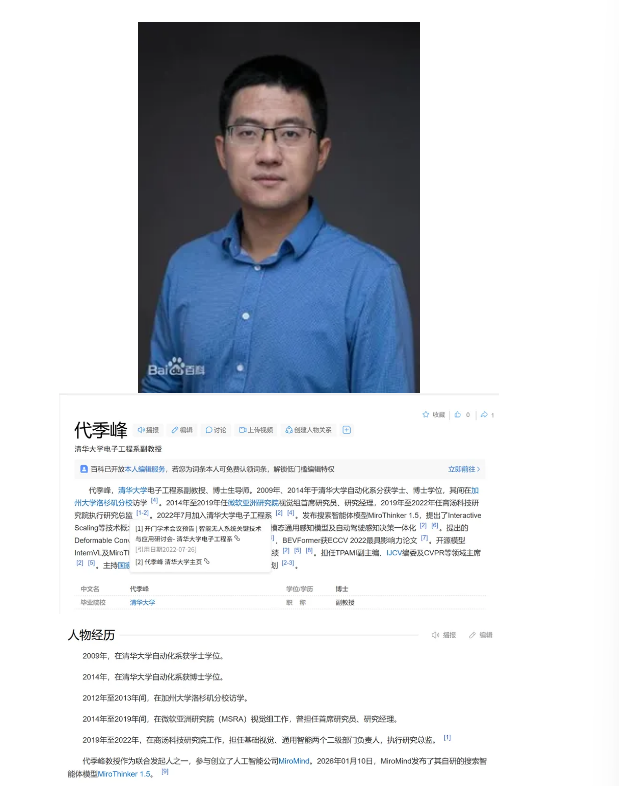
MiroMind 自诞生之初便自带光环。其核心创始人代季峰,是前商汤科技执行总监、微软亚洲研究院(MSRA)首席研究员,曾以第一作者身份发表了极具影响力的目标检测算法 Deformable DETR。根据百度百科词条,代季峰的个人背景如下:
而代季峰背后的伯乐,则是盛大网络创始人、现陈天桥洛克菲勒神经科学研究所(TCCI)的创办者陈天桥。
陈天桥对 AI 赋能脑科学寄予厚望,MiroMind 的使命便是利用顶尖 AI 算力突破通用人工智能(AGI)的边界。为此,MiroMind 采取了一种极具“互联网时代感”的全球化协作架构:公司注册于新加坡,核心算力依赖于美国先进的 NVIDIA H100 GPU 集群(通过 AWS、Azure 等云平台),而部分核心研发力量则身处中国。
然而,这种“人在国内、公司在海外、算力用美系”的轻资产模式,正面临前所未有的合规挑战。根据相关文章介绍[1],此次团队变动并非源于创始人与投资人的战略分歧,而是因为“云端灰色地带”将被法律封死。
二、时代的转折:从“算力自由”到 H.R. 2683 的“远程封锁”
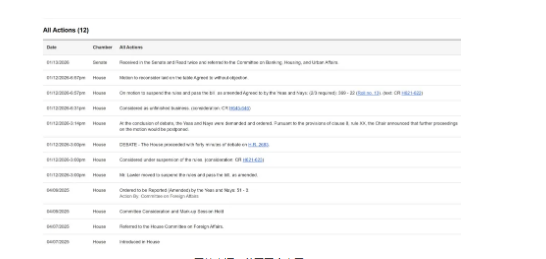
如果说物理层面的芯片出口管制是“断供”,那么近期美国国会的一项立法动作,则是给所有依赖海外算力的中国 AI 团队拉起了一道“高压电网”。美国众议院于 2026 年 1 月 12 日,以 369 票对 22 票 的压倒性多数通过了 H.R. 2683 《远程访问安全法案》(Remote Access Security Act of 2024)。这项法案的出现,让 MiroMind 原有的研发路径在法律上变得“极其危险”。
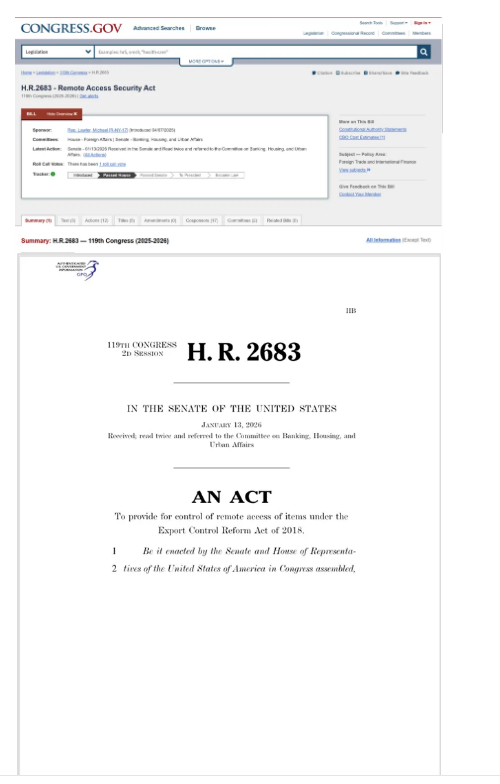
图片来源:美国国会官网
https://www.congress.gov/bill/119th-congress/house-bill/2683
这项法案于2025年7月4日已经在众议院提交,并在2026年1月12日在众议院审议通过。目前该法案已于 2026 年 1 月 13 日 从众议院正式移交至参议院银行业、住房和城市事务委员会审议。
图片来源:美国国会官网
https://www.congress.gov/bill/119th-congress/house-bill/2683
该法案对“出口”的定义进行了颠覆性的改写。
【法案原文】: ““(15) REMOTE ACCESS.—The term ‘remote access’ means access on a purposeful, knowing, reckless, or negligent basis to an item subject to the jurisdiction of the United States under this Act by a foreign person through a network connection, including the internet or a cloud computing service, from a location other than where the item is physically located if the Secretary determines that the use of the item could pose a serious risk to the national security or foreign policy of the United States. Nothing in this paragraph may be construed to lower the requisite mens rea required to be proven for criminal liability under section 1760.”.”
【条文解读】: 法案明确将“通过互联网或云计算服务远程访问受管辖物项”视为受控行为。这意味着,即便物理芯片从未离开过美国的机房,只要中国境内的研究员(Foreign Person)点击了远程登录,在法律意义上就等同于“非法出口”。
三、法理分析:“疏忽”亦违规?
(一)归责门槛的下移:“疏忽”即违规
H.R. 2683 法案值得关注的不仅是其管辖范围,更是其极高的注意义务标准。
法案条文中加入了 “negligent”(疏忽) 一词。这意味着,像 MiroMind 这样的公司,如果没能建立起极其严苛的人员身份识别(KYC)和网络物理隔离,即便管理层并非主观故意让中国研究员访问算力,仅仅是因为“疏忽”管理,也可能触发法律制裁。
在传统的出口管制法律中,制裁通常要求证明行为人具有“故意(Purposeful)”或“明知(Knowing)”的主观恶意。然而,该法案在定义“远程访问”时赫然列入了“疏忽(Negligent)”标准。
在法理上,这意味着美国商务部工业和安全局(BIS)在执法时,无需证明你“想”违规,只需证明你“没能防止”违规。 对于 MiroMind 而言,如果其新加坡或美国主体的管理层仅仅是因为“流程不严、防火墙存在技术漏洞、或对远程登录日志审计不力”,导致中国籍研究员访问了受控算力,即使管理层对此一无所知,在 H.R. 2683 的框架下,该行为依然可能被判定为违法。这种“严格责任”倾向,极大地降低了行政处罚的举证难度。
(二)“注意义务”的无限扩张:KYC 或将升级为 KYC-U
法案实际上强制要求企业承担起一种“近乎苛刻的审慎义务”。
(三)产生“寒蝉效应”的合规陷阱
这种高标准的注意义务,在企业内部制造了一种“合规陷阱”。 中小 AI 创业公司往往缺乏建立这种顶级银行级合规审计系统的资源。避险性重组或将成为唯一选项: 由于“疏忽”定义的模糊性,企业为了百分之百排除法律风险,唯一的办法就是“物理切割”。MiroMind 团队的重组正是这种法理逻辑下的必然结果——与其在“如何证明我没疏忽”上耗费巨资,不如在人员与算力之间筑起一道无法逾越的物理高墙。
四、后续美国政府的动作预判
提升企业合规管理有效性任重而道远。但道阻且长,行则将至。我们有必要从企业无效合规的根源出发,探索推动企业有效合规的策略和方案。
(一)BIS 监管细则:从“资金链审计”到“指令级监控”
在 H.R. 2683 法案的授权下,美国商务部工业和安全局(BIS)或将出台联动监管规则,例如要求“Know Your Customer’s Customer”(KYCC,识别客户的客户) 或 “Know Your User”(KYU,识别最终用户)。
1. 强制性审计的深化:不仅仅是“谁付了钱”
目前的合规(KYC)主要集中在支付端,即云服务商(CSP,如 AWS、Azure、Google Cloud)核实付款方的身份和注册地。
2. 技术手段溯源:“谁在敲键盘”的硬核逻辑
法案原文中提到的“远程访问”涵盖了“疏忽(negligent)”基准,这实际上是在逼迫云服务商上线“算力监控系统”:
五、对中国 AI 企业的启示:MiroMind 之后的生存之道
MiroMind 团队的重组,实际上是为中国的跨境 AI 团队演示了一次“合规自救”。
结 语
“云端围栏”的合拢,标志着 AI 研发的“大航海时代”已进入“领海主权时代”。MiroMind 的转身,是代季峰与陈天桥在法律红线面前的理性选择。对于后来者而言,如何在这道围栏边上起舞,将是对生存智慧的最大考验。
注释:
[1] 王博. 一场未竟的AGI实验:代季峰离开陈天桥MiroMind团队始末. 甲子光年, [2026-01-20]. https://mp.weixin.qq.com/s/4fzj863whrR1niPBlHJgWg